
Dracula Finance,即DraculaFinance,是部署在zkSyncEra二层网络的ve(3,3)模式去中心化DEX协议,不属于中心化交易所,不面向中国大陆地区用户提供服务。协议为非托管模式,用户资产存放在个人Web3钱包,平台不会代管资金,不需要KYC身份核验,不支持法币出入金,全部业务逻辑由链上智能合约执行,通过网页前端完成钱包交互操作。
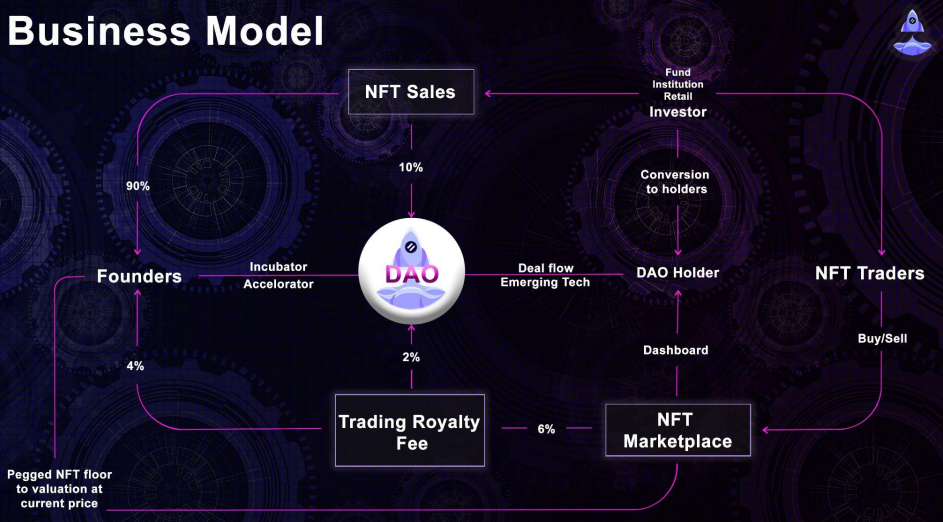
协议核心包含代币兑换、流动性池、流动性挖矿、ve代币治理以及特色贿赂债券机制,原生代币为FANG,用户锁仓FANG获得veFANG,用于DAO治理投票、分配协议手续费收益;贿赂债券机制允许用户投入稳定币,获取额外veFANG奖励,以此调节协议的流动性激励分配。项目代码开源,对外宣称完成第三方合约安全审计,但审计报告公开程度有限,不存在传统金融监管牌照,也没有法定投资者赔付保障机制,全部风险由用户自行承担。
Dracula Finance依托zkSyncEra网络,交易确认速度快,gas成本较低,但整体生态规模有限,大部分交易对流动性偏弱,大额交易会产生明显滑点。协议的流动性挖矿、质押收益仅为理论测算,不代表实际收益结果。即便合约经过审计,依旧无法完全规避智能合约漏洞、经济模型被攻击的风险;同时协议支持无许可创建交易对,任何人都可以部署代币池子,平台不会审核代币项目背景,大量山寨、风险代币可以直接上线,需要用户自行核验合约真伪。
作为zkSync生态内的ve(3,3)类DeFi项目,DraculaFinance把代币兑换、质押挖矿、治理贿赂结合在一起,面向链上原生用户。但DeFi协议本身没有风控兜底,遇到市场剧烈波动、合约漏洞、前端钓鱼攻击,都有可能造成资产损失。网络上存在大量仿冒Dracula Finance的钓鱼网站,伪造前端页面诱导用户授权钱包,一旦授权,资产就有被盗风险,需要仔细核对官方域名与合约地址,谨慎处理钱包授权操作。
实操风险提示,Dracula Finance属于链上去中心化DeFi协议,中国大陆用户无法合规使用;无传统金融监管保护,参与兑换、质押、挖矿存在智能合约漏洞、流动性枯竭、代币归零等多重风险;警惕仿冒钓鱼站点,谨慎钱包授权。
Dracula Finance(DraculaFinance),zkSyncEra上ve(3,3)模式去中心化DEX协议,不面向中国大陆用户;非托管钱包模式,无需KYC;支持Swap、流动性挖矿、veFANG治理、贿赂债券机制;原生代币FANG;代码开源,审计公开程度有限;无金融牌照;存在合约漏洞、山寨代币、钓鱼授权风险;网络存在大量仿冒钓鱼网站,谨慎钱包授权。